
حفاظت از دادههای کسبوکار یک اولویت غیرقابل مذاکره است. یک نقض امنیتی میتواند به اعتماد مشتریان، وضعیت قانونی و ثبات مالی آسیب بزند. مدل امنیتی Microsoft Dynamics ۳۶۵ تضمین میکند که سازمانها کنترل دقیقی بر روی دادههای خود داشته باشند، با استفاده از کنترلهای دسترسی مبتنی بر نقش، رمزگذاری، نظارت و مدیریت انطباق.
امنیت در Dynamics ۳۶۵ بیشتر از محدود کردن دسترسی است؛ این سیستم برای ایجاد فرآیندهای تجاری امن، سادهسازی انطباق و اجرای حریم خصوصی دادهها در تمام سطوح طراحی شده است. با پیادهسازی یک چارچوب امنیتی ساختاریافته، کسبوکارها میتوانند ریسکها را کاهش دهند، الزامات قانونی را برآورده کنند و اطلاعات حساس را بدون ایجاد اختلال در عملیات محافظت کنند.
این مقاله توضیح میدهد که مدل امنیتی Dynamics ۳۶۵ چگونه کار میکند، اجزای کلیدی آن چیست و بهترین شیوههای پیادهسازی آن چیست — بهطوریکه سیستم شما هم محافظت شده و هم بهینه برای کارایی باشد.
مروری بر اصول امنیتی Dynamics ۳۶۵
Microsoft Dynamics ۳۶۵ از یک مدل امنیتی قوی برای حفاظت از اطلاعات حساس، کنترل دسترسی کاربران و اطمینان از انطباق با مقررات جهانی استفاده میکند. این مدل امنیتی بر پایه چهار اصل کلیدی بنا شده است: امنیت، حریم خصوصی، انطباق و شفافیت.
امنیت: محافظت در برابر تهدیدات سایبری
اصل امنیت بر دفاع از دادههای سازمان شما در برابر تهدیدات و حملات سایبری متمرکز است. Dynamics ۳۶۵ چندین لایه امنیتی را برای جلوگیری از دسترسی غیرمجاز، نقض دادهها و سایر فعالیتهای مخرب ادغام کرده است. این لایهها شامل رمزگذاری دادهها، احراز هویت چندعاملی، کنترلهای دسترسی مبتنی بر نقش و ابزارهای نظارتی هستند که به اطمینان از محرمانگی و یکپارچگی دادههای کسبوکار شما کمک میکنند.
حریم خصوصی: اطمینان از مالکیت و کنترل دادهها
حریم خصوصی جنبهای اساسی از حفاظت از اطلاعات حساس کسبوکار است. Dynamics ۳۶۵ اطمینان میدهد که مالکیت دادهها به وضوح تعریف شده و کسبوکارها میتوانند کنترل کنند که چه کسی میتواند به دادهها دسترسی داشته باشد، آنها را تغییر دهد و به اشتراک بگذارد. این اصل همچنین به حفاظت از دادههای شخصی بر اساس مقررات حریم خصوصی مانند GDPR (مقررات عمومی حفاظت از دادهها) میپردازد تا اطمینان حاصل شود که اطلاعات شخصی کاربران ایمن مانده و فقط طبق مجوزهای داده شده استفاده میشود.
انطباق: رعایت استانداردها و مقررات جهانی
با افزایش الزامات قانونی در صنایع مختلف، Dynamics ۳۶۵ برای کمک به کسبوکارها در رعایت انواع استانداردها و قوانین جهانی طراحی شده است. این پلتفرم با چندین ابزار و چارچوب انطباق ادغام میشود تا به کسبوکارها کمک کند الزامات حفاظت از دادهها مانند GDPR، HIPAA و سایر موارد را برآورده کنند. با پیروی از این دستورالعملهای انطباق، کسبوکارها میتوانند ریسکهای مرتبط با نقض امنیت دادهها و حریم خصوصی را کاهش دهند.
شفافیت: حفظ ارتباط روشن در مورد شیوههای مدیریت دادهها
شفافیت تضمین میکند که کسبوکارها کاملاً از نحوه مدیریت، ذخیرهسازی و پردازش دادههای خود آگاه باشند. Dynamics ۳۶۵ بینشهای واضحی در مورد دسترسی و استفاده از دادهها فراهم میکند و گزارشها و لاگهای دقیقی برای کمک به سازمانها فراهم میآورد تا پیگیری کنند که چه کسی به چه اطلاعاتی دسترسی داشته و چرا. این شفافیت اعتماد مشتریان، ذینفعان و نهادهای نظارتی را از طریق نشان دادن تعهد به شیوههای اخلاقی مدیریت دادهها ایجاد میکند.
اجزای اصلی مدل امنیتی Dynamics ۳۶۵
Dynamics ۳۶۵ از چندین جزء اصلی برای ایجاد یک مدل امنیتی جامع استفاده میکند که نیازهای خاص کسبوکارها را برآورده میکند. این اجزا به تعریف ساختار دادهها و دسترسی به آنها کمک میکنند و اطمینان حاصل میشود که تنها کاربران مجاز به سطح دسترسی مناسب دسترسی دارند.
واحدهای تجاری: ساختاردهی سازمان برای مدیریت دسترسی به دادهها
واحدهای تجاری در Dynamics ۳۶۵ برای ایجاد سلسلهمراتبهای سازمانی استفاده میشوند که به کنترل نحوه دسترسی و اشتراکگذاری دادهها کمک میکند. هر واحد میتواند سیاستهای امنیتی خاص خود را داشته باشد، که این امکان را به سازمانها میدهد تا کنترلهای دسترسی را بر اساس دپارتمان، موقعیت جغرافیایی یا نقش کارکنان سفارشی کنند. این ساختار به کسبوکارها این امکان را میدهد تا دادهها را تفکیک کرده و دسترسی به اطلاعات حساس را بر اساس نیازهای کاربر محدود کنند.نقشهای امنیتی: تعریف مجوزها و سطوح دسترسی برای کاربران
نقشهای امنیتی در مدل امنیتی Dynamics ۳۶۵ نقش حیاتی دارند، زیرا مجوزهایی را که کاربران در سیستم دارند تعیین میکنند. هر نقش به مجوزهای خاصی اختصاص داده میشود که تعیین میکند یک کاربر چه اقداماتی میتواند انجام دهد، مانند ایجاد، ویرایش یا حذف سوابق. با اختصاص دادن کاربران به نقشهای مناسب، سازمانها میتوانند اطمینان حاصل کنند که هر کارمند تنها به دادههای مورد نیاز برای انجام وظایف شغلی خود دسترسی دارد و خطر دسترسی غیرمجاز کاهش مییابد.کاربران و تیمها: اختصاص نقشها و تسهیل همکاری در حالی که امنیت حفظ میشود
کاربران در Dynamics ۳۶۵ نمایانگر افراد در سازمان هستند که هرکدام مجوزها و حقوق دسترسی خاص خود را دارند. تیمها امکان کار گروهی میان کاربران را فراهم میکنند در حالی که امنیت حفظ میشود، زیرا دسترسی مشترک به سوابق یا عملکردهای خاص اختصاص داده میشود. با مدیریت نقشها و تیمها، کسبوکارها میتوانند جریانهای کاری و ارتباطات کارآمد را بدون به خطر انداختن امنیت تسهیل کنند و اطمینان حاصل کنند که دادههای حساس تنها توسط کسانی که مجوز مناسب را دارند، قابل دسترسی است.
با ترکیب این اجزا، مدل امنیتی Dynamics ۳۶۵ رویکردی جامع برای مدیریت دسترسی، حفاظت از دادهها و اطمینان از انطباق با استانداردهای مربوطه فراهم میآورد.
لایههای امنیتی در مدل امنیتی Dynamics ۳۶۵
مدل امنیتی Microsoft Dynamics ۳۶۵ حفاظت چندلایهای را فراهم میکند که کنترل دسترسی دقیق به دادهها را در هر سطح تضمین میکند. با امنیت مبتنی بر نقش، رکورد و فیلد، کسبوکارها میتوانند مجوزها را تعریف کرده، دسترسی را محدود کرده و اطلاعات حساس را محافظت کنند. این چارچوب قابل تنظیم به سازمانها این امکان را میدهد که اقدامات امنیتی دقیقتری را بدون مختل کردن عملیات پیادهسازی کنند.
امنیت مبتنی بر نقش: کنترل دسترسی بر اساس نقشهای کاربری در سازمان
امنیت مبتنی بر نقش یکی از ارکان مدل امنیتی Dynamics ۳۶۵ است. این سیستم دسترسی کاربران را با اختصاص مجوزها بر اساس نقش کاربر در سازمان کنترل میکند. این روش تضمین میکند که افراد فقط به اطلاعات و انجام وظایفی که به شغل آنها مربوط است، دسترسی داشته باشند. با تعریف واضح نقشها و مجوزها، کسبوکارها میتوانند دسترسی به دادهها را به ذینفعان ضروری محدود کنند و ریسک دسترسی غیرمجاز را کاهش دهند.
به عنوان مثال، یک کارمند در بخش فروش ممکن است به اطلاعات تماس مشتریان و فرصتهای فروش دسترسی داشته باشد، در حالی که یک عضو از بخش منابع انسانی تنها به سوابق کارکنان دسترسی خواهد داشت. نقشها در Dynamics ۳۶۵ میتوانند مطابق با نیازهای خاص کسبوکار تنظیم شوند، که این اطمینان را میدهد که هر کاربر دسترسی مناسب به دادههای حیاتی شغل خود را دارد و از آن فراتر نمیرود.
نقشها همچنین میتوانند از نقشهای سطح بالاتر به ارث برسند که این مدیریت مجوزها را برای کارکنان در سطوح مختلف سازمان آسان میکند. با ترکیب امنیت مبتنی بر نقش با سایر کنترلهای دسترسی، کسبوکارها میتوانند مدل امنیتی کمترین امتیاز (least-privilege) را پیادهسازی کنند که در آن کاربران فقط به اطلاعات حداقل لازم برای انجام وظایف خود دسترسی دارند.
امنیت مبتنی بر رکورد: مدیریت دسترسی به رکوردهای خاص از طریق تنظیمات مالکیت و اشتراک
امنیت مبتنی بر رکورد لایهای دیگر از حفاظت را اضافه میکند که به کسبوکارها امکان میدهد کنترل کنند که چه کسی به رکوردهای خاص در Dynamics ۳۶۵ دسترسی داشته باشد. این سطح از امنیت اهمیت دارد زیرا به کسبوکارها این امکان را میدهد که مالکیت یک رکورد خاص را تعریف کرده و کسانی که میتوانند آن را به اشتراک بگذارند، مشخص کنند. تنظیمات مالکیت و اشتراک تعیینکننده قابلیت مشاهده و دسترسی هر رکورد هستند، و تضمین میکنند که دادههای حساس فقط با کاربران مجاز به اشتراک گذاشته شوند.
مالکیت نقش کلیدی در امنیت مبتنی بر رکورد دارد. مالک یک رکورد کنترل کامل بر آن رکورد دارد و میتواند حقوق دسترسی را به سایر کاربران اختصاص دهد. این امکان به سازمانها میدهد تا مرزهای روشنی برای دسترسی به دادهها تعیین کنند. به عنوان مثال، یک مدیر پروژه که مالک رکورد پروژه است، میتواند به تیم کاری که روی آن پروژه کار میکند، دسترسی بدهد، اما از دیدن یا ویرایش رکورد توسط سایر افراد خارج از تیم جلوگیری کند.
تنظیمات اشتراک انعطافپذیری بیشتری را فراهم میآورد و به کاربران این امکان را میدهد که رکوردها را با دیگران به اشتراک بگذارند، در حالی که کنترل میکنند که آن کاربران چه کاری میتوانند با رکورد انجام دهند. Dynamics ۳۶۵ امکان اشتراکگذاری انتخابی را فراهم میکند، جایی که کاربران میتوانند دسترسی برای خواندن، نوشتن یا حذف رکوردها را بر اساس نیاز خاص خود تنظیم کنند. این کنترل دقیق به کسبوکارها کمک میکند تا نیاز به همکاری را با امنیت دادهها متعادل کنند و اطمینان حاصل کنند که فقط افراد مناسب به رکوردهای مناسب دسترسی دارند.
امنیت مبتنی بر فیلد: محدود کردن دسترسی به فیلدهای حساس داده در رکوردها
امنیت مبتنی بر فیلد یک قدم جلوتر میرود و به کسبوکارها این امکان را میدهد که دسترسی به فیلدهای خاص در یک رکورد را کنترل کنند. این ویژگی به ویژه برای دادههای حساس یا محرمانه مانند اطلاعات مالی، جزئیات شخصی یا دادههای اختصاصی تجاری مفید است. با امنیت مبتنی بر فیلد، مدیران سیستم میتوانند تعیین کنند که کدام فیلدها میتوانند توسط کاربران خاص مشاهده یا ویرایش شوند و لایه اضافی از حفاظت را فراهم کنند.
به عنوان مثال، در یک رکورد مشتری، ممکن است یک کاربر به اطلاعات تماس عمومی مانند نام، شماره تلفن و آدرس ایمیل دسترسی داشته باشد، اما به جزئیات مالی مانند نمره اعتبار یا تاریخچه پرداخت دسترسی نداشته باشد. امنیت مبتنی بر فیلد این سطح از جزئیات را امکانپذیر میکند تا فقط کاربران مجاز، مانند مدیران یا اعضای تیم مالی، به دادههای حساس دسترسی یا آنها را تغییر دهند.
امنیت مبتنی بر فیلد معمولاً در سطح فیلد درون سیستم پیکربندی میشود، که به مدیران این امکان را میدهد که مجوزها را برای فیلدهای داده خاص تنظیم کنند. این رویکرد بسیار دقیق به امنیت کمک میکند و اطمینان حاصل میکند که حتی در یک رکورد، فقط اطلاعات ضروری برای هر کاربر قابل دسترسی است. امنیت مبتنی بر فیلد برای صنایعی که با دادههای شخصی حساس سروکار دارند، مانند بهداشت و درمان و امور مالی، جایی که رعایت دقیق مقرراتی مانند GDPR و HIPAA ضروری است، بسیار مهم است.
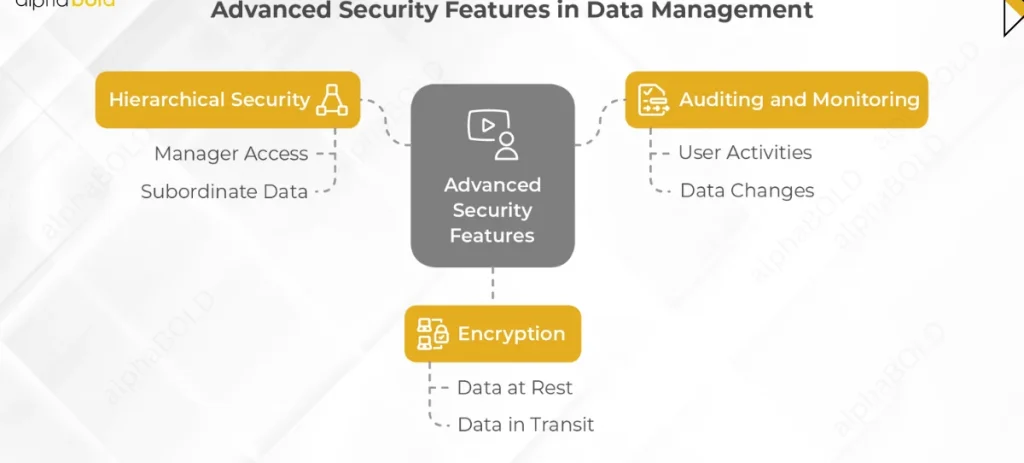
ویژگیهای پیشرفته امنیتی
امنیت سلسلهمراتبی: اجازه به مدیران برای دسترسی به دادههای زیرمجموعههای خود بر اساس ساختار سلسلهمراتبی سازمان.
مراقبت و نظارت: پیگیری فعالیتهای کاربران و تغییرات دادهها برای مقاصد انطباق و امنیت.
رمزنگاری: حفاظت از دادهها در حالت استراحت و در حین انتقال با استفاده از پروتکلهای رمزنگاری استاندارد صنعت.
بهترین شیوهها برای پیادهسازی امنیت در Dynamics ۳۶۵
در حالی که Dynamics ۳۶۵ یک مدل امنیتی پیشرفته و قابل تنظیم را ارائه میدهد، سازمانها باید بهترین شیوهها را برای اطمینان از کارآیی آن به کار گیرند. در زیر، بهترین شیوههای کلیدی آورده شده است که کسبوکارها باید برای تقویت وضعیت امنیتی خود در Dynamics ۳۶۵ پیادهسازی کنند.
بازبینیهای امنیتی منظم: انجام بررسیهای دورهای برای شناسایی و رفع آسیبپذیریها
بازبینیهای امنیتی منظم یکی از مؤثرترین روشها برای حفظ یک محیط امن در Dynamics ۳۶۵ هستند. بررسیهای دورهای پیکربندیهای امنیتی به سازمانها کمک میکند تا آسیبپذیریهای احتمالی و نقاط قابل بهبود را قبل از آنکه مهاجمان بتوانند از آنها سوءاستفاده کنند، شناسایی کنند.
بازبینیهای امنیتی باید بر چندین حوزه کلیدی متمرکز شوند، از جمله نقشها و مجوزهای کاربران، تنظیمات به اشتراکگذاری و مالکیت سوابق، و پیکربندیهای امنیتی در سطح فیلد. سازمانها با بررسی اینکه چه کسی به چه دادههایی دسترسی دارد و اطمینان از اینکه سطوح دسترسی برای عملکردهای شغلی آنها مناسب است، میتوانند ریسک دسترسی غیرمجاز را به حداقل برسانند.
همچنین باید ارزیابی شود که آیا بهترین شیوههای امنیتی دنبال میشوند، مانند پیروی از اصل کمترین دسترسی، جایی که به کاربران تنها دسترسی حداقلی برای انجام کارهایشان داده میشود. علاوه بر این، مهم است که اطمینان حاصل شود که سیاستهای امنیتی با نیازهای تجاری و الزامات قانونی در حال تغییر همراستا هستند. بازبینیهای منظم نه تنها به شما کمک میکند تا خطرات را شناسایی کنید، بلکه فرصتی برای بهبود فرآیندهای امنیتی و تطابق سیستم شما با استانداردهای جدید فراهم میآورد.
آموزش کاربران: آموزش کارکنان در خصوص پروتکلهای امنیتی و اهمیت حفاظت از دادهها
خطای انسانی یکی از علل اصلی نقضهای امنیتی است، به همین دلیل آموزش کاربران بخش مهمی از استراتژی امنیتی شما محسوب میشود. در حالی که Dynamics ۳۶۵ یک چارچوب امنیتی قدرتمند ارائه میدهد، کارکنان باید در مورد استفاده ایمن از سیستم و پیروی از بهترین شیوهها برای حفاظت از دادههای حساس آموزش ببینند.
آموزش باید بر روی موضوعات امنیتی کلیدی مانند استفاده از رمزهای عبور قوی، شناسایی تلاشهای فیشینگ، و رعایت شیوههای ایمن به اشتراکگذاری دادهها تمرکز کند. همچنین باید کارکنان در مورد مسئولیتهای خود در زمینه حفظ حریم خصوصی دادهها آموزش داده شوند، بهویژه در صنایعی که تحت مقررات خاصی هستند، مانند بهداشت و درمان، مالی و خردهفروشی. درک تأثیر نقضهای امنیتی بر کسبوکار و مشتریان میتواند کارکنان را به جدی گرفتن پروتکلهای امنیتی ترغیب کند.
آموزش نباید یک رویداد یکبار مصرف باشد بلکه باید فرآیندی مداوم باشد، با بهروزرسانیها و دورههای تجدید نظر منظم تا کارکنان از آخرین تهدیدات و شیوههای امنیتی آگاه باقی بمانند. علاوه بر این، ایجاد فرهنگ آگاهی از امنیت در محل کار میتواند به تقویت مدیریت مسئولانه دادهها و جلوگیری از نقضهای ناخواسته کمک کند.
پشتیبانگیری و بازیابی دادهها: پیادهسازی راهحلهای پشتیبانگیری قوی برای جلوگیری از از دست رفتن دادهها
داشتن یک برنامه پشتیبانگیری و بازیابی داده قابل اعتماد برای تداوم کسبوکار در صورت وقوع خرابی سیستم، حمله سایبری یا بلایای طبیعی حیاتی است. Dynamics ۳۶۵ مکانیزمهای مختلفی برای حفاظت از دادهها فراهم میکند، اما کسبوکارها باید اطمینان حاصل کنند که راهحلهای پشتیبانگیری قوی متناسب با نیازهای خود را پیادهسازی کردهاند.
یک استراتژی پشتیبانگیری قوی باید شامل پشتیبانگیری منظم و خودکار از تمام دادههای مهم، از جمله سوابق کاربران، تراکنشهای تجاری و پیکربندیهای سیستم باشد. پشتیبانها باید در مکانهای مختلف ذخیره شوند، مانند فضای ذخیرهسازی ابری و سرورهای داخلی، تا ریسک از دست رفتن دادهها به دلیل خرابی سختافزار یا رویدادهای پیشبینینشده کاهش یابد.
آزمایش فرآیندهای پشتیبانگیری و بازیابی به اندازه داشتن آنها اهمیت دارد. به طور دورهای توانایی خود را برای بازیابی دادهها از پشتیبانها آزمایش کنید تا اطمینان حاصل کنید که این فرآیند در مواقع ضروری به درستی و به سرعت عمل میکند. یک برنامه بازیابی از بلایا که بهطور تستشده و مستند شده باشد، به سازمان شما کمک میکند تا در صورت بروز اضطراری سریعاً به وضعیت قبلی بازگردد، زمان خرابی را به حداقل برساند و دادههای تجاری حیاتی شما را محافظت کند.
آگاه ماندن: پیگیری آخرین بهروزرسانیها و پچهای امنیتی از مایکروسافت
مایکروسافت بهروزرسانیهای امنیتی منظم و پچهای سیستمی ارائه میدهد که برای رفع آسیبپذیریهای شناختهشده، رفع اشکالات و بهبود عملکرد طراحی شدهاند. با پیگیری این بهروزرسانیها و آزمایش آنها قبل از استقرار در محیط تولید، میتوانید اطمینان حاصل کنید که سیستم شما امن و بهروز باقی میماند. پیادهسازی استراتژی بهروزرسانی پیشگیرانه شامل نظارت بر اطلاعیههای امنیتی مایکروسافت، اشتراک در اطلاعیههای مربوطه و نگهداری فهرستی از تمام پچها و بهروزرسانیهای اعمالشده در محیط Dynamics ۳۶۵ شماست. این کار به شما کمک میکند تا سیستم امنی داشته باشید و از تهدیدات امنیتی احتمالی جلوگیری کنید.
علاوه بر این، آگاه ماندن به معنای درک روندهای کلی امنیتی است که ممکن است بر کسبوکار شما تأثیر بگذارد. چه مقررات جدید انطباقی باشد یا تهدیدات سایبری نوظهور، آگاهی از این روندها به شما این امکان را میدهد که استراتژی امنیتی خود را برای مقابله با چالشهای در حال تحول تنظیم کنید و از حفاظت بلندمدت دادهها اطمینان حاصل کنید.
Dynamics 365 یک مجموعه نرمافزاری است که توسط مایکروسافت برای مدیریت کسبوکارها و سازمانها طراحی شده است. این پلتفرم ترکیبی از ابزارهای مدیریت ارتباط با مشتری (CRM) و برنامهریزی منابع سازمانی (ERP) است که به کسبوکارها کمک میکند تا عملیات خود را بهطور مؤثرتر مدیریت کنند. با استفاده از Dynamics ۳۶۵، شرکتها میتوانند فرآیندهای فروش، بازاریابی، خدمات مشتری، منابع انسانی و مالی خود را بهینهسازی کنند. این سیستم بهطور کامل با سایر ابزارهای مایکروسافت ۳۶۵ مانند Outlook, Teams, و Excel ادغام میشود و این امکان را فراهم میآورد تا تیمها بتوانند بهطور یکپارچه با دادهها و اطلاعات مختلف کار کنند. از آنجا که Dynamics ۳۶۵ بر اساس تکنولوژی ابری ساخته شده، سازمانها میتوانند آن را بهراحتی مقیاسدهی کرده و از هرجای دنیا به آن دسترسی داشته باشند
نتیجهگیری
یک مدل امنیتی قوی در Dynamics ۳۶۵ برای حفاظت از دادههای کسبوکار و تضمین تطابق ضروری است. سازمانها میتوانند با پیادهسازی امنیت مبتنی بر نقش، رکورد و فیلد، دسترسی را کنترل کرده، ریسک را کاهش داده و کارایی عملیاتی را حفظ کنند.